Procurorul de la Paris a deschis o anchetă împotriva conducerii unității Shahid
Ministrul francez de Externe a identificat direct Garzile Revoluționare Islamice din Iran ca fiind responsabile pentru atacurile cibernetice din octombrie, care au vizat frigiderele din Franța. Oficialul a descris incidentul ca fiind „un atac fără precedent de scară și agresivitate” și a anunțat că Parisul va solicita sancțiuni la nivel european împotriva celor vinovați.
Ultimele știri
 Datele medicale din cardul de sănătate sunt accesibile doar medicilor
 Schimbări în procedura atragerii răspunderii solidare în Codul de procedură fiscală
 Cum funcționează ceasul SOS pentru seniori: Ghid complet
 Primăriile decid singure regulile pentru animalele de companie la bloc
Franța a chemat și ambasadorul iranian. Datele centralizate arată că aproximativ 700 de magazine au fost afectate.
Hackerii au accesat de la distanță sistemele de control ale frigiderelor și congelatoarelor, schimbând setările astfel încât aceste aparate să înceapă să încălzească produsele în loc să le țină reci.
Acest lucru a activat sau prelungit ciclurile de înghețare, ducând la deteriorarea unor cantități mari de alimente refrigerate și congelate. Unele echipamente au chiar luat foc, iar daunele sunt estimate în milioane de euro.
Procurorul de la Paris a deschis o anchetă împotriva conducerii unității Shahid Kaveh, un grup de atacuri cibernetice afiliat Gărzilor Revoluționare.
Procurorii au cerut mandate internaționale pentru liderul grupării și doi
Procurorii au cerut mandate internaționale pentru liderul grupării și doi dintre deputații săi. În cadrul anchetei s-a constatat, de asemenea, că adresele IP ale autorităților chineze nu erau disponibile publicului. Teheranul nu a comentat încă acuzațiile.
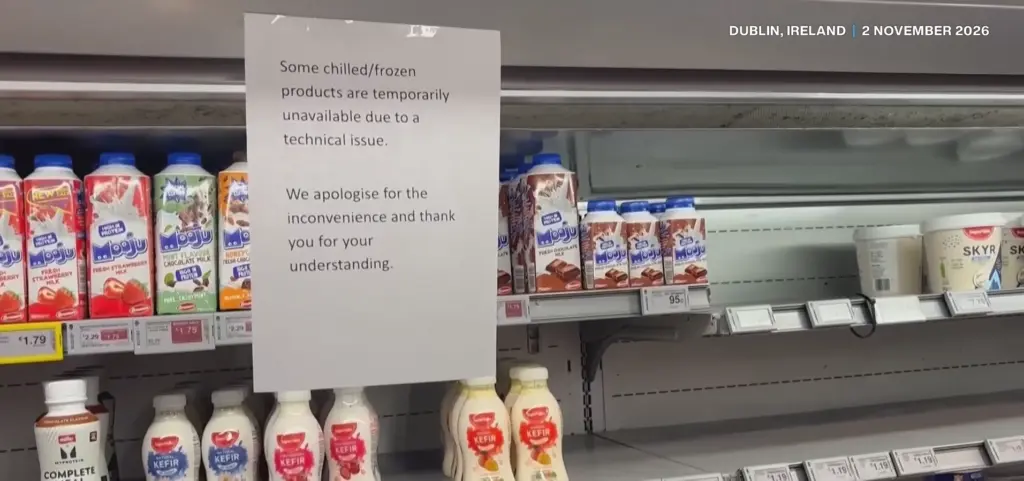
Acest incident nu este izolat: la începutul lunii noiembrie, atacuri similare au afectat supermarketuri și magazine de alimentare din România, Suedia, Belgia, Luxemburg, Olanda și Irlanda.
În România, șase magazine au fost vizate într-o singură noapte, iar echipamentele de refrigerare au atins temperaturi foarte ridicate. Această vulnerabilitate provine din faptul că echipamentele erau conectate la Internet prin routere GSM IP fixe și foloseau versiuni mai vechi de software.
Deși majoritatea supermarketurilor au frigidere conectate pentru monitorizare și control de la distanță, această conexiune devine un risc major dacă sistemele nu sunt protejate corespunzător sau dacă software-ul este depășit.
Uniunea Europeană a calificat atacurile drept o încercare deliberată de a perturba aprovizionarea cu alimente a statelor membre.
Sursă: Biziday